

전 세계 30% 웹사이트 사용하는 엔진엑스서 치명적 보안 취약점 5건 발견
한채연 기자
입력 2026-11-19 15:56 수정 2026-11-19 15:58
기사공유 |


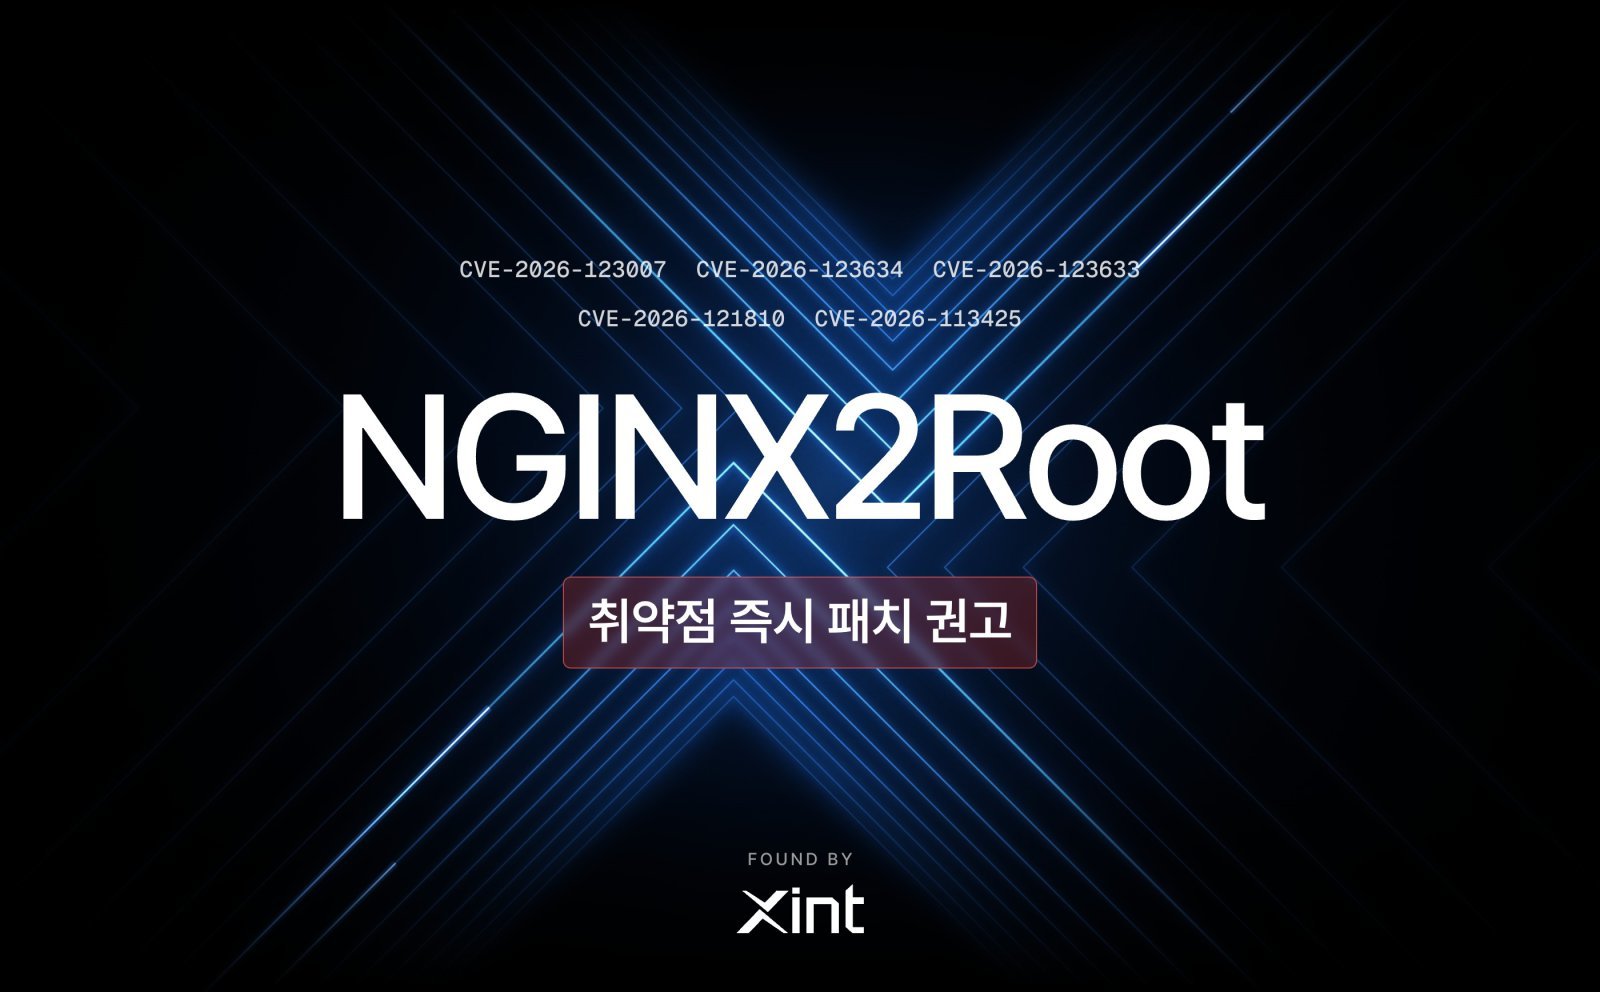
19일 국내 사이버보안 기업 티오리에 따르면 이번 취약점 5건은 모두 위험도가 10점 만점에 9.2점으로 ‘치명적’ 등급에 해당한다. 이 중 1건은 2015년부터 11년간 발견되지 않았던 결함이다. 특히 서버를 작동시키는 리눅스 운영체제 ‘커널’ 취약점과 함께 악용되면 해커가 서버 전체를 장악할 수도 있는 것으로 확인됐다.
엔진엑스는 웹사이트 접속 요청을 처리하고, 이용자가 몰리면 여러 서버에 요청을 나눠 보내는 프로그램이다. 글로벌 웹 기술 조사기관 W3테크에 따르면 전 세계 웹 서버가 파악된 웹사이트의 29.7%, 한국에 서버를 둔 웹사이트의 58.9%가 엔진엑스를 사용한다.
한국인터넷진흥원(KISA)은 이날 ‘NGINX 제품 보안 업데이트 권고’를 발표하고 취약한 버전을 사용하는 기업과 기관에 최신 버전으로 업데이트할 것을 권고했다. 엔진엑스 개발사 F5도 취약점을 수정한 업데이트를 배포했다. 박세준 티오리 대표는 “AI가 취약점을 발견하고 악용하는 속도가 빨라지는 만큼 방어하는 쪽도 사람이 일일이 모든 것을 분석하고 점검하는 기존 방식만으로는 대응하기 어려워질 것”이라고 말했다.
한편 이번에 발견된 취약점 4건은 티오리의 AI 보안 플랫폼 ‘진트(Xint)’가 연구진이 제공한 엔진엑스 소스코드 약 5만 줄을 분석해 약 1시간 30분 만에 찾아냈다. 연구진은 AI가 찾아낸 공격 경로를 바탕으로 약 10분 만에 실제 공격이 가능하다는 사실을 입증했다.
한채연 기자 chaezip@donga.com