

사람 없이 AI가 해킹한 사례 첫 확인…AI끼리 연결해 전 과정 자동화
임재혁 기자
입력 2026-11-17 16:18 수정 2026-11-17 16:35
기사공유 |


 게티이미지
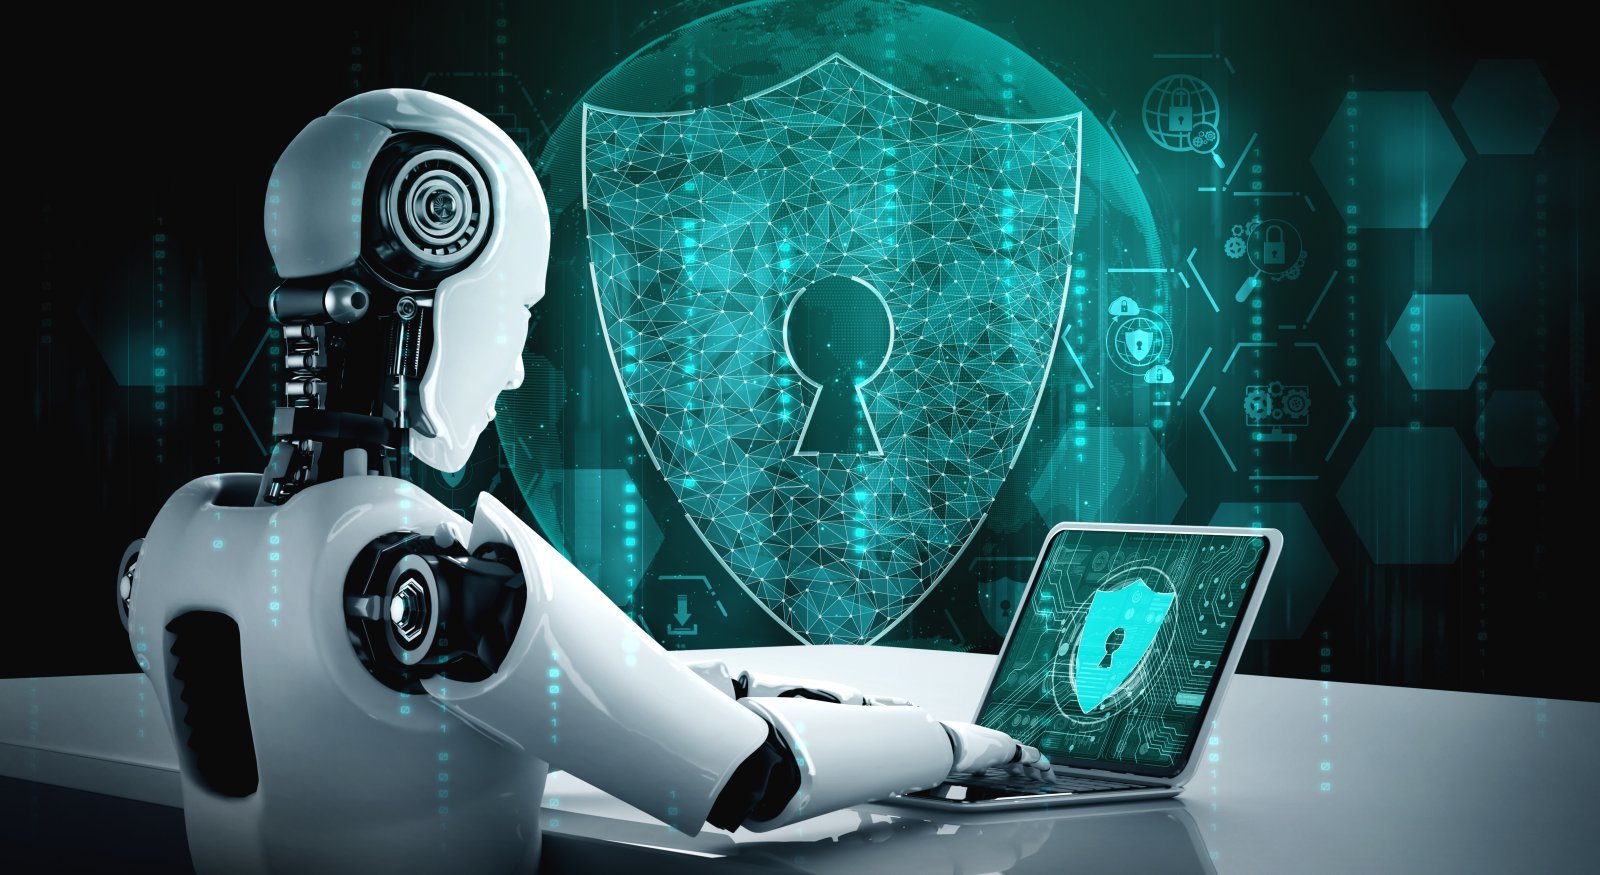
16일(현지 시간) 구글 위협정보그룹(GTIG)과 사이버보안 업체 맨디언트가 공개한 ‘AI 위협 추적 보고서’에 따르면 최근 3개월간 여러 AI 에이전트를 연결해 해킹 공격 전 과정을 자동화한 사례가 포착됐다. AI 에이전트들은 취약점 분석과 공격 프로그램 제작 등을 나눠 맡고 각 단계의 결과를 다음 단계로 넘겼다. 사람의 추가 명령 없이도 공격을 이어가는 방식이다.
대표적인 사례는 외부에 노출된 서버에서 발견된 ‘익스플로잇 에이전트’ 프로그램이다. 이 프로그램은 특정 보안 패치가 나오면 자동으로 분석해 어떤 결함을 고쳤는지 분석한다. 이어 공격 코드를 만들어 패치를 적용하지 않은 취약점을 공격한다. 기존에는 AI를 쓰더라도 분석 결과를 확인하고 공격 코드를 만들거나 실행하도록 지시하는 작업을 사람이 해야 했다. 이제는 AI가 취약점 분석부터 공격 시도까지 자동으로 할 수 있는 것이다.
익스플로잇 에이전트가 발견된 서버에서는 피해자에게서 빼낸 자료와 침입 이후 내부 시스템을 탐색한 코드가 발견됐다. 프랑스 언론·엔터테인먼트·교육 분야 웹사이트를 노린 정황이 포착됐지만 개별 공격 결과와 전체 피해 규모는 공개되지 않았다. 구글은 “이번에 포착된 공격 방식은 기존과 유사하지만, 취약점을 악용하는 속도가 빨라지고 규모가 커졌다”며 “기업들의 보안과 방어 중요성이 더욱 커지고 있다”고 설명했다.
임재혁 기자 heok@donga.com