

“사례비 신청하세요”…北 김수키 의심 세력, 국회의원실 사칭해 해킹 공격
전혜진 기자
입력 2026-11-16 16:57
기사공유 |


 ⓒ뉴스1
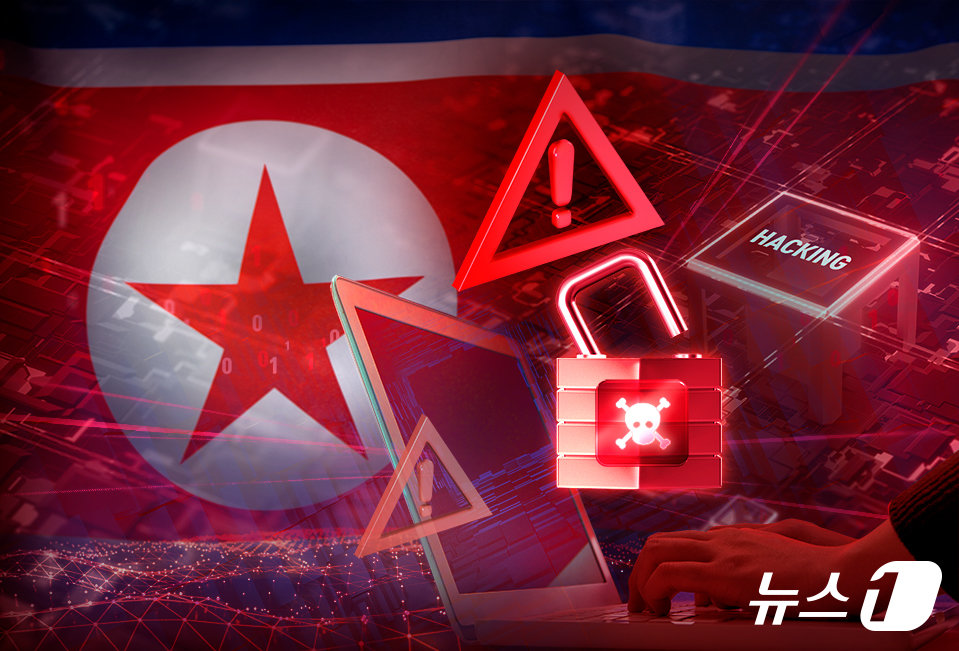
북한 연계 해킹조직 ‘김수키’로 의심되는 해커 조직이 국회의원실 선임비서관을 사칭해 악성 파일을 보낸 정황이 포착됐다. 공격자는 국회 세미나 참석 사례비 지급 신청서를 미끼로 답장을 유도한 뒤 악성코드가 심어진 파일을 보냈다.
16일 국내 보안업체 지니언스가 공개한 보고서에 따르면 공격자는 올해 9월 9월 열린 국회 세미나에 참석한 한 사람에게 사흘 뒤 사례비 지급 신청서를 작성해 달라는 이메일을 보냈다. 공격자는 자신을 의원실 소속 선임비서관이라고 소개했다.
그러나 공격자가 보낸 첫 메일에는 신청서가 첨부돼 있지 않았다. 수신자가 이튿날 “첨부 서류가 없네요”라고 답하자 공격자는 “첨부파일 다시 보내드립니다”라며 압축파일을 보냈다. 압축파일에는 한글 문서처럼 보이는 파일이 들어 있었다. 이를 열면 화면에 이름과 은행명, 계좌번호를 적는 신청서가 뜨고 그사이 악성 프로그램이 작동하도록 설계됐다. 수신자가 신청서를 작성해 보냈다면 이름과 계좌번호도 공격자에게 넘어갈 수 있었다. 지니언스는 공격자가 의도적으로 신청서를 누락한 뒤 수신자가 먼저 서류를 요청하게 해 첨부파일에 대한 경계심을 낮추려 한 것으로 봤다.
압축파일 안의 악성 파일을 실행하면 수신자 컴퓨터가 온라인 메모 사이트에 주기적으로 접속해 거기에 적힌 명령을 실행하도록 설계돼 있었다. 누구나 글을 쓰고 공유할 수 있는 메모 서비스를 공격 지시를 전달하는 데 악용한 것이다. 공격자는 메모 내용만 바꿔 새 이메일을 보내지 않고도 다른 명령을 내릴 수 있었다. 지니언스는 보고서에서 “컴퓨터의 정보를 클라우드 저장소로 보내거나, 수정한 문서와 사진을 외부로 빼내도록 하는 명령을 확인했다”고 밝혔다.
지난달 16일에는 메일 속 악성 파일이 접속하도록 설계된 온라인 메모 페이지에서 신종 악성코드 ‘노드링크랫(NodeLinkRAT)’을 설치하는 명령도 발견됐다. 이 악성코드가 설치되면 공격자가 멀리서 컴퓨터에 저장된 파일을 가져가거나 사용자의 화면을 실시간으로 볼 수 있다.
지니언스는 공격에 쓰인 계정 정보와 서버 주소 대역 등이 과거 김수키 관련 공격과 일부 겹친다고 밝혔다. 지니언스는 같은 온라인 메모 사이트를 악용한 다른 공격을 조사하다 드롭박스 계정에 등록된 이메일 주소를 찾아냈다. 이 주소는 지난해 국내에서 북한 관련 업무를 하는 사람들을 노린 공격에도 쓰였다. 지니언스는 보고서에서 “김수키의 과거 공격과 겹치는 단서가 여럿 있지만, 다른 조직이 수법을 모방했을 가능성도 있다”고 밝혔다.
전혜진 기자 sunrise@donga.com