

“한국 IP 대역 유망” 北 해킹조직 라자루스, 국내 서버 30곳 노렸다
한채연 기자
입력 2026-11-15 14:41 수정 2026-11-15 15:31
기사공유 |


사이퍼마, 라자루스 연계 해커 대화록 확보
보안 경보 발령된 PHP 취약점 2개 이용
216곳 중 30곳이 韓 서버…AI 활용 정황도
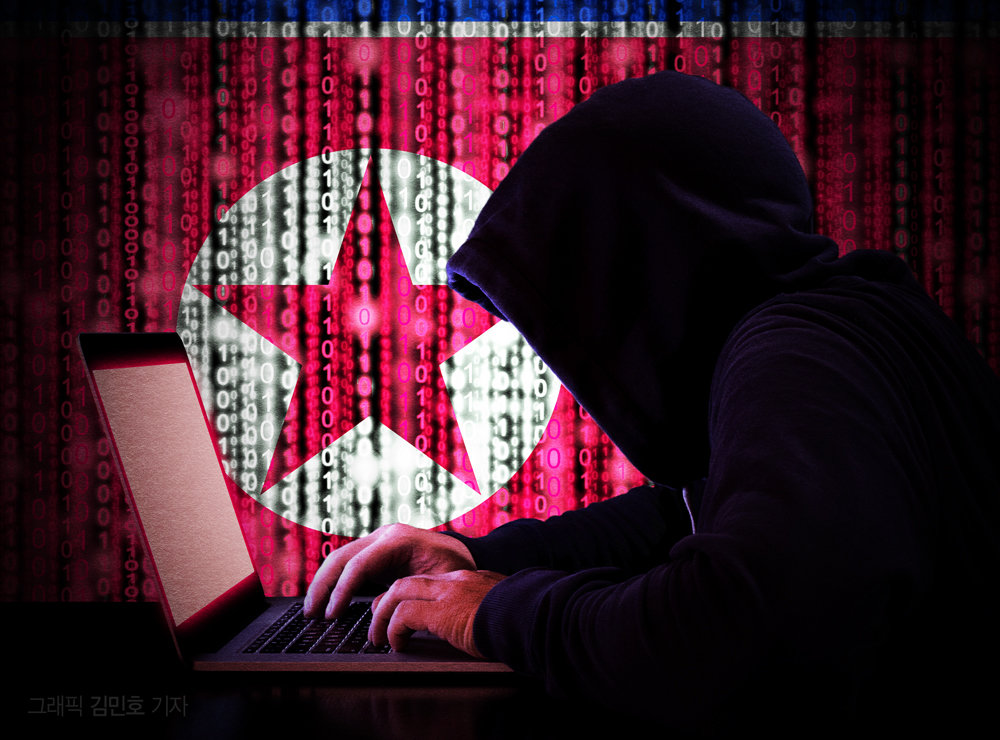 북한 정찰총국과 연계된 것으로 알려진 해킹조직 ‘라자루스’가 한국을 금전 탈취와 첩보 수집을 위한 공격 대상으로 지목한 사실이 드러났다. 해커들이 공격 대상으로 추려낸 전 세계 서버 216곳 가운데 국내 서버 30곳이 포함됐다.
15일 정보기술(IT) 업계에 따르면 글로벌 사이버 보안기업 사이퍼마(CYFIRMA)는 최근 보고서에서 라자루스와 연계된 해커들이 한국을 비롯한 10개국의 서버 216곳을 공격 대상으로 삼았다고 밝혔다. 국내 서버는 30곳으로 미국(49곳), 일본(47곳), 인도(31곳)에 이어 네 번째로 많았다. 전체 공격 대상의 68.5%인 148곳이 아시아태평양 지역에 집중됐다. 사이퍼마는 해커들의 비공개 대화록과 공격 대상 목록 등을 근거로 이번 공격이 라자루스와 연계됐을 가능성이 높다고 진단했다.
사이퍼마가 확보한 해커들의 대화록에 따르면 지난달 27일 한 해커는 “한국, 일본, 미국, 태국, 인도네시아, 인도의 일부 IP 대역이 유망해 보인다”고 말했다. 해커들은 각국 서버의 보안 상태를 확인해 최신 보안 패치가 적용되지 않은 서버를 공격 대상으로 삼았다. 정부 기관과 은행을 먼저 노리고 물류업체와 온라인 거래 플랫폼 등으로 범위를 넓혔다. 금융거래와 가상자산 관련 정보를 탈취하고 정부 기관의 기밀정보를 수집하려 한 것으로 파악됐다.
공격에는 지난달 국내외에서 긴급 보안 경보가 발령됐던 ‘PHP2Shell’ 취약점 2개가 이용됐다. 웹 서버에서 사용하는 프로그래밍 언어 PHP의 결함으로, 로그인하지 않고도 외부에서 서버에 악성 명령을 실행할 수 있어 위험도가 10점 만점에 9.2점에 달한다. 취약점 관련 정보가 지난달 20일 유출되자 PHP 개발진은 이튿날 긴급 보안 패치를 배포했다. 국내에서도 과학기술정보통신부가 22일 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 높이고 긴급 보안 업데이트를 당부했다. 그러나 북한 연계 해커들은 보안 패치가 적용되지 않은 서버를 집중적으로 찾아 공격을 시도한 것으로 나타났다.
해커들은 사전에 감염시킨 서버 21곳을 거점으로 다른 서버에 악성 스크립트인 웹셸을 심으려 했다. 보안 시스템의 탐지를 피하기 위해 공격 속도를 늦추고 거점 서버를 번갈아 사용하는 수법도 썼다. 지난달 28일 한 해커는 “공격 거점을 천천히 교체하라. 어느 곳이든 주의를 끌기 시작하면 즉시 제외하라”고 지시했다. 인공지능(AI) 모델로 공개된 공격 코드를 분석해 효과적인 수법을 골라낸 정황도 드러났다. 해커들은 웹셸을 확보한 뒤 관리자 계정정보와 데이터베이스 접속 정보를 탈취하고 내부망의 다른 서버로 침투하려 했다. 해커들의 대화록에는 공격 대상이 기존 216곳에서 581곳으로 확대됐다는 내용도 담겼다.
사이퍼마는 추가 피해를 막기 위해 국내 공격 대상 30곳의 인터넷주소(IP) 마지막 자리를 가려 공개했다. 사이퍼마는 “보안 패치가 취약점은 막을 수 있지만 이미 이뤄진 침해까지 해결하지는 못한다”며 PHP 자체의 보안 업데이트와 서버 프로세스 재시작, 기존 침해 여부 점검을 권고했다.
한채연 기자 chaezip@donga.com
보안 경보 발령된 PHP 취약점 2개 이용
216곳 중 30곳이 韓 서버…AI 활용 정황도
15일 정보기술(IT) 업계에 따르면 글로벌 사이버 보안기업 사이퍼마(CYFIRMA)는 최근 보고서에서 라자루스와 연계된 해커들이 한국을 비롯한 10개국의 서버 216곳을 공격 대상으로 삼았다고 밝혔다. 국내 서버는 30곳으로 미국(49곳), 일본(47곳), 인도(31곳)에 이어 네 번째로 많았다. 전체 공격 대상의 68.5%인 148곳이 아시아태평양 지역에 집중됐다. 사이퍼마는 해커들의 비공개 대화록과 공격 대상 목록 등을 근거로 이번 공격이 라자루스와 연계됐을 가능성이 높다고 진단했다.
사이퍼마가 확보한 해커들의 대화록에 따르면 지난달 27일 한 해커는 “한국, 일본, 미국, 태국, 인도네시아, 인도의 일부 IP 대역이 유망해 보인다”고 말했다. 해커들은 각국 서버의 보안 상태를 확인해 최신 보안 패치가 적용되지 않은 서버를 공격 대상으로 삼았다. 정부 기관과 은행을 먼저 노리고 물류업체와 온라인 거래 플랫폼 등으로 범위를 넓혔다. 금융거래와 가상자산 관련 정보를 탈취하고 정부 기관의 기밀정보를 수집하려 한 것으로 파악됐다.
공격에는 지난달 국내외에서 긴급 보안 경보가 발령됐던 ‘PHP2Shell’ 취약점 2개가 이용됐다. 웹 서버에서 사용하는 프로그래밍 언어 PHP의 결함으로, 로그인하지 않고도 외부에서 서버에 악성 명령을 실행할 수 있어 위험도가 10점 만점에 9.2점에 달한다. 취약점 관련 정보가 지난달 20일 유출되자 PHP 개발진은 이튿날 긴급 보안 패치를 배포했다. 국내에서도 과학기술정보통신부가 22일 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 높이고 긴급 보안 업데이트를 당부했다. 그러나 북한 연계 해커들은 보안 패치가 적용되지 않은 서버를 집중적으로 찾아 공격을 시도한 것으로 나타났다.
해커들은 사전에 감염시킨 서버 21곳을 거점으로 다른 서버에 악성 스크립트인 웹셸을 심으려 했다. 보안 시스템의 탐지를 피하기 위해 공격 속도를 늦추고 거점 서버를 번갈아 사용하는 수법도 썼다. 지난달 28일 한 해커는 “공격 거점을 천천히 교체하라. 어느 곳이든 주의를 끌기 시작하면 즉시 제외하라”고 지시했다. 인공지능(AI) 모델로 공개된 공격 코드를 분석해 효과적인 수법을 골라낸 정황도 드러났다. 해커들은 웹셸을 확보한 뒤 관리자 계정정보와 데이터베이스 접속 정보를 탈취하고 내부망의 다른 서버로 침투하려 했다. 해커들의 대화록에는 공격 대상이 기존 216곳에서 581곳으로 확대됐다는 내용도 담겼다.
사이퍼마는 추가 피해를 막기 위해 국내 공격 대상 30곳의 인터넷주소(IP) 마지막 자리를 가려 공개했다. 사이퍼마는 “보안 패치가 취약점은 막을 수 있지만 이미 이뤄진 침해까지 해결하지는 못한다”며 PHP 자체의 보안 업데이트와 서버 프로세스 재시작, 기존 침해 여부 점검을 권고했다.
한채연 기자 chaezip@donga.com